

Azure 보안 용어집: 실습형 PoC 전에 알아둘 핵심 개념
Entra tenant, Subscription, RBAC, Conditional Access, Azure Policy, Defender for Cloud, Log Analytics 및 Microsoft Sentinel을 AWS 비교와 함께 간결하게 정리합니다.
독립 실습 · Reference Architecture
이 실습 시리즈는 일반화된 엔터프라이즈 보안 요구사항을 단계별 Azure 아키텍처로 전환하고, 측정 가능한 통제로 구현한 뒤 Identity Governance, Cloud Security Posture Management, 위협 탐지 및 자동 대응으로 운영하는 과정을 다룹니다.
게시된 가이드
실습의 용어와 설계 판단을 이해하기 위한 국문 가이드입니다. 가이드가 게시되었다는 사실은 실습 단계의 검증 완료를 의미하지 않습니다.
Entra tenant, Subscription, RBAC, Conditional Access, Azure Policy, Defender for Cloud, Log Analytics 및 Microsoft Sentinel을 AWS 비교와 함께 간결하게 정리합니다.
글로벌 하이브리드 기업을 가정해 Azure Identity, Subscription, Network, Policy, Security Operations, FinOps, Infrastructure as Code를 하나의 운영 기반으로 설계하는 실전 참조 가이드입니다.
Coursera 강의 복습 시리즈
Azure Cybersecurity Solutions and Microsoft Defender 과정에서 배운 핵심 개념을 단원별로 다시 정리한 학습 후기입니다.
학습 경계: 이 노트는 개인 학습 후기이며 Azure Security Lab 구현 또는 검증 완료를 증명하는 증적이 아닙니다.
Azure DDoS Protection, 가상 네트워크, Azure Firewall, WAF, JIT VM 접근 및 암호화를 하나의 방어 체계로 연결하고 2026년 기준으로 다시 정리한 학습 노트입니다.
Azure 보안 계층을 신뢰 경계, 탐지 신호, 책임자, 격리, 복구 증적이 연결된 검증 가능한 아키텍처로 바꾸는 방법을 설명합니다.
Azure가 자동 제공하는 DDoS 인프라 기준선의 정확한 범위와 Workload 공백, 애플리케이션의 DDoS 준비 상태를 주장하기 전에 필요한 증적을 정리합니다.
Azure DDoS IP Protection과 Network Protection을 지원 리소스, 연결 범위, 관측 데이터, 대응 혜택 및 과금 구조 기준으로 비교합니다.
게스트 관리, 애플리케이션 인바운드, 명시적 인터넷 아웃바운드, Azure 서비스 사설 연결을 분리하고 각 경로의 증적까지 설계합니다.
웹·앱·데이터베이스 3계층 예제로 중복 없는 CIDR를 계획하고 서브넷을 나눈 뒤, 상태 저장 NSG 규칙을 읽고 허용·차단 경로를 검증합니다.
실제 트래픽 경로, 처리량, FQDN 통제, 위협 인텔리전스, TLS 검사, IDPS, 비용, 운영과 마이그레이션 위험을 기준으로 Azure Firewall SKU를 비교합니다.
UDR, 대칭 반환 경로, DNS Proxy, Private Resolver, DNAT, 하이브리드 라우팅과 통제된 강제 터널링 분기를 사용해 단일 리전 Azure Firewall 허브-스포크 경로를 설계하고 검증합니다.
Cloud security management, Defender for Cloud, Azure Bastion, Azure Policy, Microsoft Sentinel SIEM/SOAR를 2026년 제품 변화와 함께 깊이 있게 복습합니다.
Module 3에서 다루는 Microsoft Defender XDR, Defender for Cloud, Endpoint와 Identity 보호, Microsoft Purview, Incident 상관분석, Microsoft Sentinel Connector를 운영 관점에서 정리한 상세 복습 노트입니다.
Azure DDoS, Firewall, Bastion, JIT, Encryption, Policy, Defender, Sentinel을 위협·통제·증적 모델로 연결해 Virtual Machine을 보호하는 최종 과정 복습 노트입니다.
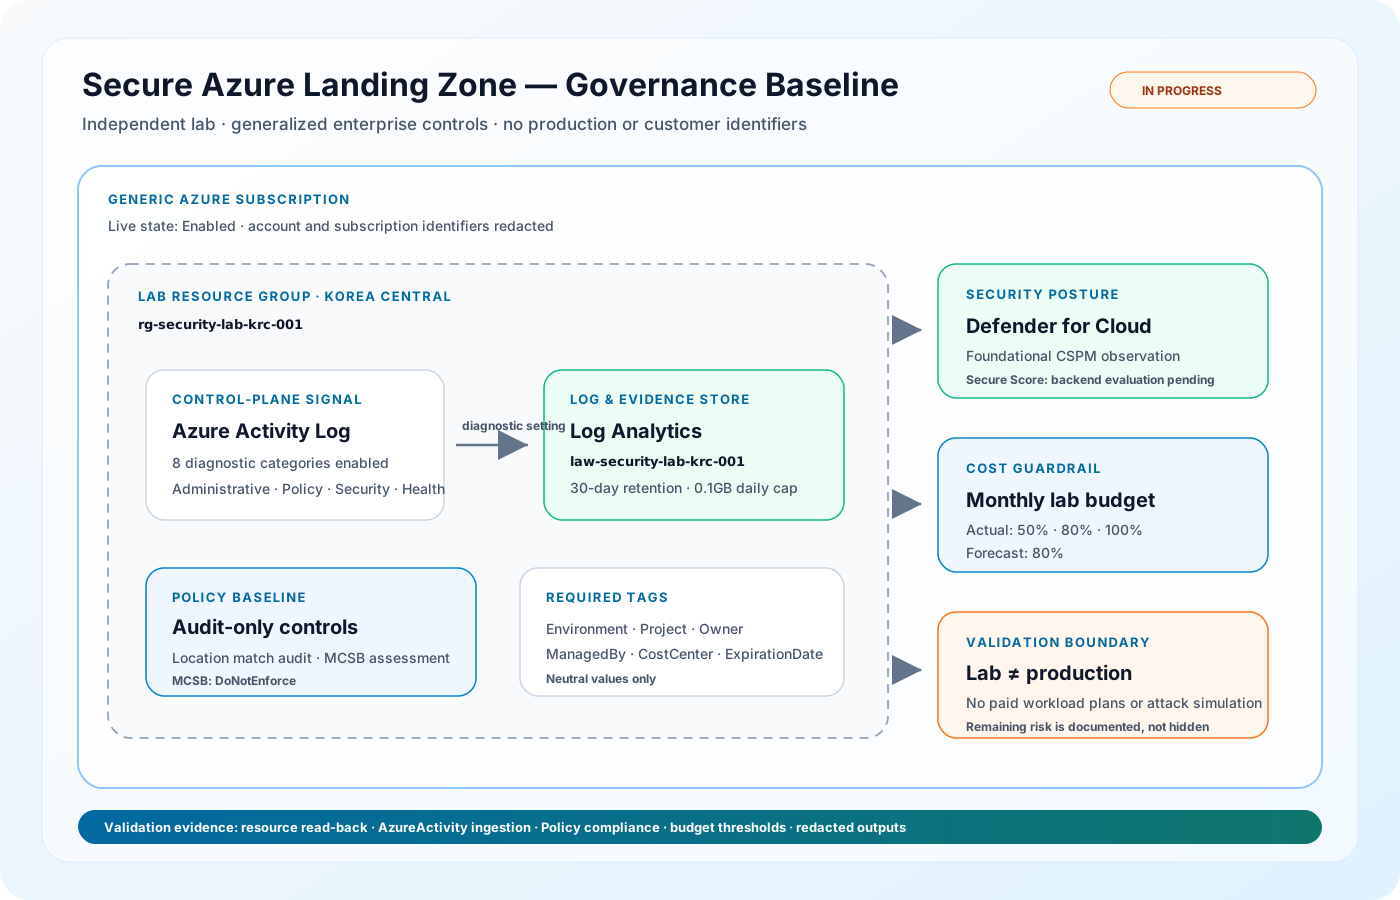
구현된 기준선
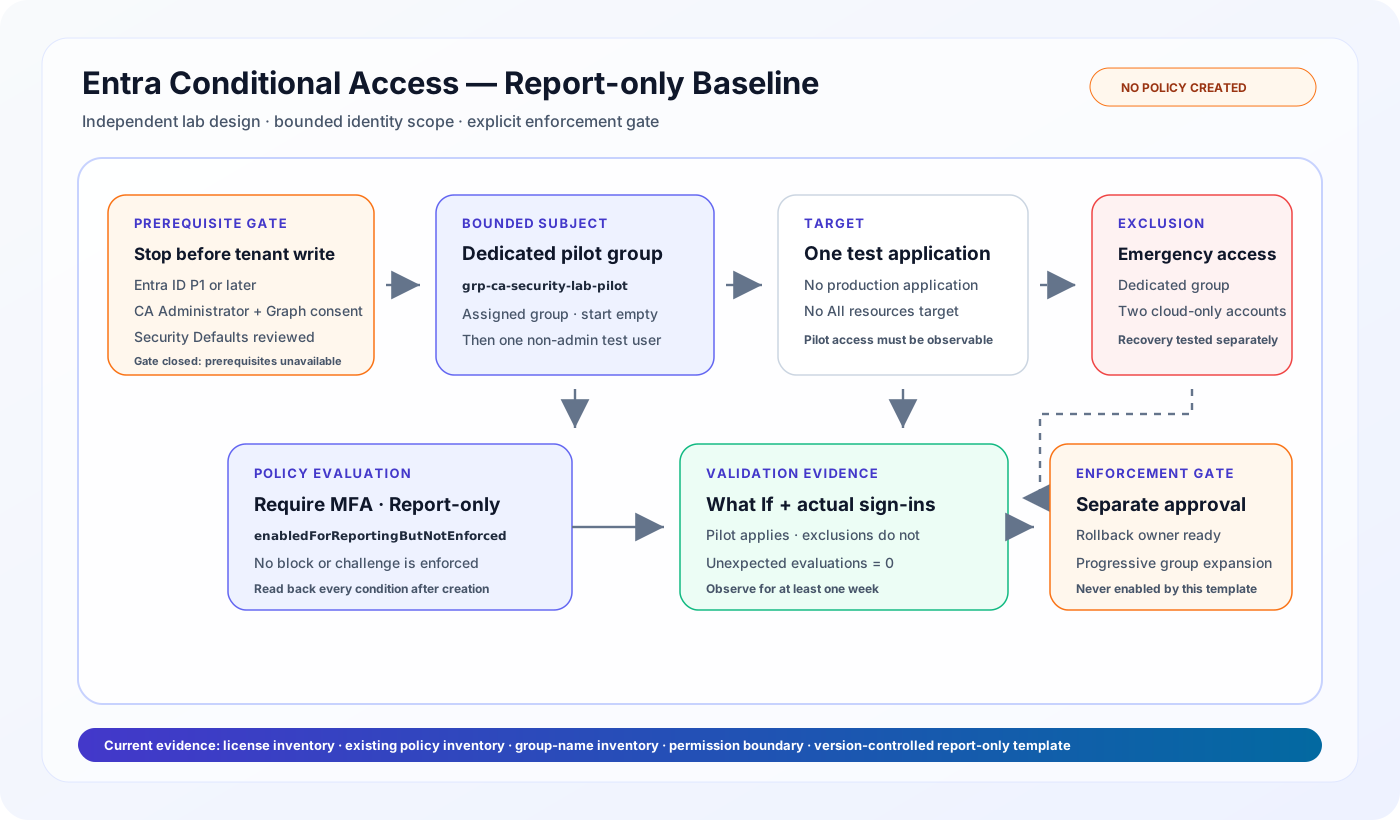
Identity 단계 · 진행 중
로드맵
거버넌스, 로깅, 접근 제어, 정책, 보안 태세 및 비용 기준선을 수립합니다.
최소 권한의 report-only Identity 접근 정책과 검증 게이트를 준비합니다.
시간 제한 권한과 승인 통제를 모델링합니다.
워크로드 Identity와 secret 수명 주기 통제로 인증정보 노출을 줄입니다.
범위, 요금제, 데이터 수집 및 초기 보안 태세 검토 기준을 정합니다.
위험, 작업량, 비용 및 운영 영향을 기준으로 보안 태세 개선 우선순위를 정합니다.
합성 환경에서 Identity, 리소스 및 노출 관계를 추적합니다.
실습용 최소 모니터링 및 조사 워크플로를 구성합니다.
테스트 기준과 알려진 한계를 갖춘 설명 가능한 탐지 규칙을 개발합니다.
승인 및 실패 처리를 포함한 제한된 대응 절차를 자동화합니다.
합성 침해 조사 타임라인, 증적 및 격리 판단을 기록합니다.
전체 설계, 절충점, 갭 및 운영 환경 권고안을 검토합니다.
검증 경계
첫 두 단계는 현재 진행 중이며 아직 검증 완료 상태가 아닙니다. 계획 단계는 내용 없는 공개 글을 만들지 않고 로드맵으로만 유지합니다. 구현 기록, 검증 기준, 마스킹한 증적, 한계 및 운영 환경 권고안이 준비된 단계만 게시합니다. 게시된 설계 참고 자료만으로 실습 단계가 ‘실습 검증 완료’로 전환되지는 않습니다.


